Sua interpretação está correta.
Se você quer que a coisa toda também se aplique aos pacotes UDP, você deve adicionar o mesmo conjunto de regras mais uma vez, mas com -p udp em vez de -p tcp . Ou simplesmente deixe de fora esta opção e faça as regras se aplicarem a todos os pacotes (embora possa haver algumas armadilhas com pacotes ICMP, então é provavelmente mais seguro adicionar apenas os dois tipos de regras). No entanto, você precisará do TCP em primeiro lugar para acessar Youtube, mesmo que o streaming do Youtube usasse o UDP, você não seria capaz de assistir a um stream, porque você nunca chegará tão longe.
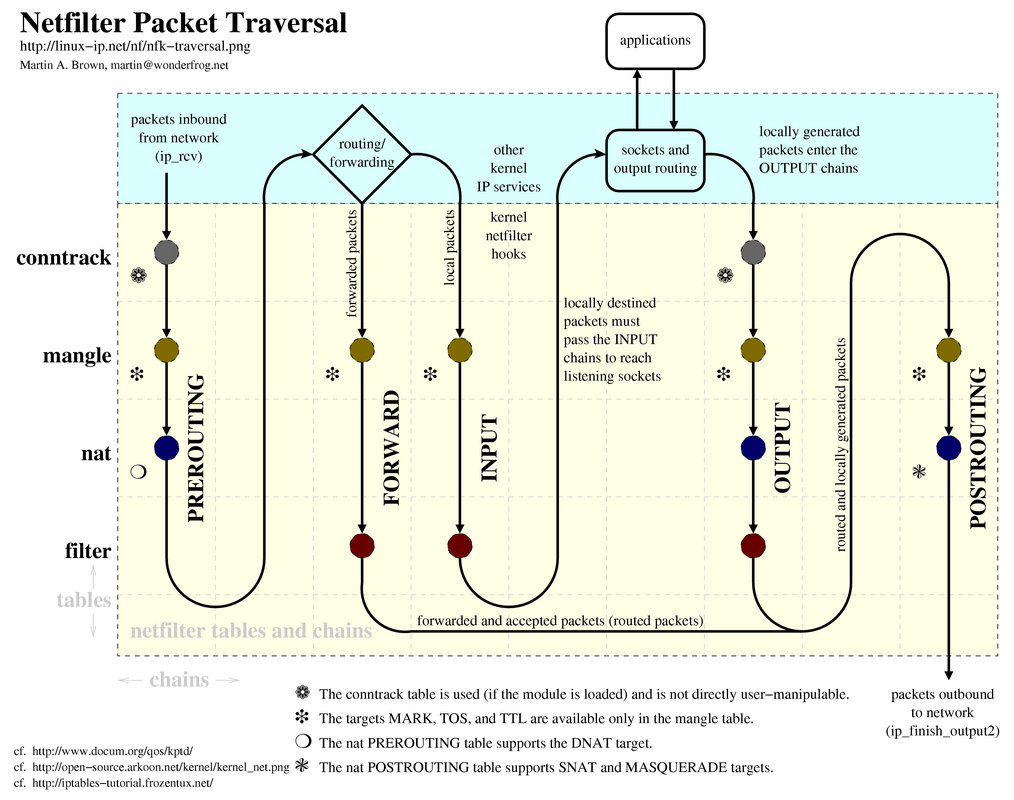
A opção -m seleciona qual tipo de correspondência usar. Você pode combinar em muitos critérios diferentes, e há até mesmo extensões para o iptables ( man iptables-extensions ) com os módulos pares correspondentes. Aqui, -m owner seleciona correspondência por propriedade de pacotes e --gid-owner especifica a propriedade do grupo. Portanto, ambas as opções juntas significam "esta regra se aplica apenas aos pacotes que são enviados por alguém no grupo internet ".
A opção -j (originalmente "salto") especifica o que fazer quando a regra corresponde. Você pode pular para uma cadeia diferente ou pode ACCEPT (parar de processar regras e enviar este pacote) ou pode REJECT (parar de processar as regras e ignorar este pacote).
As próximas duas regras permitem pacotes ( ACCEPT ) para destinos especiais ( -d ), independentemente do grupo em que o aplicativo de envio está, e a última regra descarta todos os pacotes ( REJECT ) que não correspondem as regras anteriores. Então é essa última regra que faz o bloqueio real.
Existem muitos tutoriais para iptables na internet, google um pouco e escolha um que você goste se quiser saber mais detalhes. Alguns links aleatórios que achei úteis no passado: